Le règlement (UE) 2024/1689 du Parlement européen et du Conseil du 13 juin 2024 établissant des règles harmonisées concernant l'intelligence artificielle constitue le premier règlement au monde à légiférer sur l'intelligence artificielle (IA). Il est paru au Journal officiel de l'Union européenne (JOUE) du 12 juillet 2024. Le règlement IA (RIA) est fréquemment désigné dans sa forme anglaise : AI Act.
Ce cadre réglementaire vise à :
- veiller à ce que les systèmes d’IA mis sur le marché soient sûrs et respectent la législation en vigueur en matière de droits fondamentaux, les valeurs de l’UE, l'État de droit et la durabilité environnementale ;
- favoriser l'utilisation d'une IA "axée sur l'humain" et "digne de confiance" ;
- garantir un "cadre juridique uniforme" qui facilitera les investissements et l’innovation.
Ainsi, le RIA (ou AI Act) :
- établit des règles harmonisées sur la mise en service, la mise sur le marché et l'utilisation de systèmes d'IA dans l'UE ;
- interdit certaines pratiques ;
- fixe des obligations spécifiques applicables aux systèmes d'IA à haut risque ;
- instaure des règles harmonisées en matière de transparence ;
- crée des mesures dans le but de soutenir l'innovation, particulièrement pour les petites et moyennes entreprises (PME).
Ce règlement est cohérent avec la Charte des droits fondamentaux de l'UE et le droit dérivé de l'UE (protection des données, protection des consommateurs, non-discrimination et égalité entre les femmes et les hommes). Il intervient également en matière de non-discrimination car il prévoit des dispositions visant à réduire le risque de discrimination algorithmique. Il comporte aussi des obligations sur les essais, la gestion des risques, la documentation et le contrôle humain tout au long du cycle de vie des systèmes d’intelligence artificielle.
Entré en vigueur le 1er août 2024, le règlement européen sur l'intelligence artificielle s'applique progressivement.
Ainsi, certaines règles du Règlement IA (RIA ou AI Act) s'appliquent déjà. Il s'agit notamment :
- des règles de transparence fixées à l'article 50 du règlement. Il est désormais nécessaire d'informer clairement les utilisateurs qu'ils interagissent avec une IA, de marquer tous les contenus générés par IA (le marquage imperceptible par l'utilisateur doit être lisible par une machine), et de rendre identifiables les hypertrucages (deepfakes) générés par de l'IA ;
- des interdictions de certaines pratiques, telles que la notation sociale par IA, ou les systèmes d’IA qui exploitent les éventuelles vulnérabilités dues à l’âge, au handicap ou à la situation sociale ou économique.
Le Parlement européen et le Conseil ont reporté l’entrée en application de certaines obligations du Règlement IA (ou AI Act) dans le cadre du train de mesures omnibus sur le numérique, afin d’assurer que toutes les conditions soient réunies pour pouvoir les mettre efficacement en œuvre. L’application des dispositions est ainsi reportée au 2 août 2028 pour les systèmes d’IA à haut risque intégrés dans des produits réglementés (sécurité, dispositifs médicaux, jouets, ascenseurs, etc.), au 2 décembre 2027 pour les autres systèmes d’IA.
Les fournisseurs de systèmes d’IA qui génèrent des contenus (images, texte, audio, vidéo) auront jusqu’au 2 décembre 2026 pour mettre en conformité avec l’obligation de marquage des contenus les systèmes qui étaient déjà sur le marché avant le 2 août 2026.
L'article 3 du RIA (ou AI Act) définit la notion de "système d'IA". Il s'agit d'un "système automatisé qui est conçu pour fonctionner à différents niveaux d’autonomie et peut faire preuve d’une capacité d’adaptation après son déploiement, et qui, pour des objectifs explicites ou implicites, déduit, à partir des entrées qu’il reçoit, la manière de générer des sorties telles que des prédictions, du contenu, des recommandations ou des décisions qui peuvent influencer les environnements physiques ou virtuels".
Le règlement indique que cette définition est "étroitement alignée sur les travaux des organisations internationales œuvrant dans le domaine de l’IA afin de garantir la sécurité juridique, et de faciliter la convergence internationale et une large acceptation".
L'objectif de la législation sur l'IA est aussi d'éviter une fragmentation du marché intérieur causée par des divergences réglementaires entre États membres de l'UE.
Les systèmes d'IA étant conçus pour fonctionner à différents niveaux d'autonomie, ils bénéficient d'un certain degré d'indépendance dans leur action par rapport à une ingérence humaine et de capacités à fonctionner sans intervention humaine.
Qu'est-ce qu'un modèle d'IA à usage général (GPAI) ?
Un système d'IA à but général est défini par le règlement comme un modèle polyvalent pouvant être adapté à un grand nombre d'applications pour lesquelles il n'a pas été spécifiquement conçu. Les principaux modèles d'IA à usage général sont les modèles de langage (LLM) comme GPT d'OpenAI ou Le Chat de Mistral et les modèles générateurs d'images, par exemple.
Les dispositions relatives aux GPAI sont entrées en application le 2 août 2025. Le RIA (ou AI Act) impose notamment aux fournisseurs de GPAI de rédiger une documentation technique et de respecter la directive sur les droits d'auteur.
Le Règlement IA (ou AI Act) établit une liste de pratiques interdites en matière d'intelligence artificielle :
- recours à "des techniques subliminales au-dessous du seuil de conscience d'une personne" pour "altérer substantiellement son comportement" et de manière à causer un préjudice important (contournement du libre arbitre de la personne) ;
- exploitation des "éventuelles vulnérabilités dues à l'âge, au handicap ou à la situation sociale ou économique spécifique" d'un individu pour altérer substantiellement son comportement et de manière à causer un préjudice important ;
- évaluation ou classification de personnes "en fonction de leur comportement social ou de caractéristiques personnelles" et pouvant entraîner un traitement préjudiciable de personnes, dans certains contextes, "injustifié ou disproportionné". Il est interdit d'utiliser des systèmes de catégorisation biométrique utilisant des caractéristiques sensibles (opinions politiques, religieuses, philosophiques, orientation sexuelle…) et la notation sociale basée sur le comportement social ou les caractéristiques personnelles ;
- évaluation des risques des personnes physiques "visant à évaluer ou à prédire le risque qu’une personne physique commette une infraction pénale, uniquement sur la base du profilage d’une personne physique ou de l’évaluation de ses traits de personnalité ou caractéristiques". Le règlement précise que cette interdiction ne s’applique pas "aux systèmes d’IA utilisés pour étayer l’évaluation humaine de l’implication d’une personne dans une activité criminelle" ;
- création ou développement de bases de données de reconnaissance faciale "par le moissonnage non ciblé d’images faciales provenant d’internet ou de la vidéosurveillance" ;
- reconnaissance des émotions sur le lieu de travail et les établissements d'enseignement, sauf pour des raisons médicales ou de sécurité ;
- utilisation de systèmes "d'identification biométrique à distance en temps réel dans des espaces accessibles au public à des fins répressives" sauf dans certains cas et à condition qu’ils soient autorisés par le droit national.
Le 7 mai 2026, le Parlement européen et le Conseil ont convenu d'interdire également les systèmes d'IA créant du matériel pédocriminel et les systèmes d’IA servant aux applications de "déshabillage".
De plus, les articles 85 et 86 du règlement permettent aux citoyens de :
- déposer des plaintes concernant les systèmes d'IA ;
- recevoir des explications sur les décisions fondées sur certains systèmes d'IA à haut risque ayant une incidence sur leurs droits.
Le non-respect de l’interdiction des pratiques en matière d’IA est sanctionné par des amendes pouvant aller jusqu'à 35 millions d'euros ou, si l'infraction est commise par une entreprise, jusqu'à 7% de son chiffre d'affaires annuel mondial.
Selon l'article 77 du règlement sur l'IA, chaque État membre doit identifier les autorités ou organismes publics nationaux "qui supervisent ou font respecter les obligations au titre du droit de l’Union visant à protéger les droits fondamentaux, y compris le droit à la non-discrimination, en ce qui concerne l’utilisation des systèmes d’IA à haut risque" mentionnés à l'annexe III du règlement.
Les autorités françaises identifiées sont :
- la Direction générale de la concurrence, de la consommation et de la répression des fraudes (DGCCRF) ;
- la Commission nationale de l’informatique et des libertés (CNIL) ;
- le Défenseur des droits ;
- l'Autorité de régulation de la communication audiovisuelle et numérique (Arcom).
Le contrôle de la bonne mise en œuvre de ce règlement sera assuré en France par plusieurs autorités nationales, conformément à ce que le Règlement IA prévoit.
Pratiques interdites
L’Arcom et la DGCCRF seront garantes du respect de l’interdiction de la mise sur le marché, la mise en service ou l’utilisation de systèmes d’IA qui ont recours :
- à des techniques subliminales, délibérément manipulatrices ou trompeuses (art. 5, paragraphe 1, point a) ;
- qui exploitent les vulnérabilités liées à l’âge, au handicap ou à la situation sociale ou économique (art. 5, paragraphe 1, point b).
Le contrôle du respect de l’interdiction de la mise sur le marché, la mise en service à cette fin spécifique ou l’utilisation de systèmes d’IA destinés à l’évaluation, la classification ou la notation sociale sera assuré par la CNIL et la DGCCRF (art. 5, paragraphe 1, point c).
Le contrôle du respect des autres pratiques interdites à l’article 5 du règlement IA sera également assuré par la CNIL :
- police prédictive (art. 5, paragraphe 1, point d) ;
- création ou développement de bases de données de reconnaissance faciale par moissonnage non ciblé (art. 5, paragraphe 1, point e) ;
- inférence des émotions sur le lieu de travail et dans les établissements d’enseignement (art. 5, paragraphe 1, point f) ;
- catégorisation biométrique (art. 5, paragraphe 1, point g) ;
- identification biométrique à distance en temps réel à des fins répressives (art. 5, paragraphe 1, point h).
Systèmes d'IA à haut risque
Systèmes relevant de l’annexe I
Les autorités de surveillance du marché compétentes pour les produits réglementés par les textes listés à l’annexe I du règlement voient leur périmètre élargi afin de contrôler également l’intégration de l’IA dans ces produits lorsque celle-ci conduit à une classification à haut risque au sens du règlement IA.
De même, les autorités notifiantes compétentes pour les produits réglementés par les textes listés à l’annexe I du règlement voient également leur périmètre élargi, en ce qui concerne la notification des organismes en charge de l’évaluation de la conformité (dits "organismes notifiés").
Systèmes relevant de l’annexe III
Pour les domaines d’usage identifiés à l’annexe III du règlement :
- les Hauts fonctionnaires de défense et de sécurité des ministères de l’économie, des finances et de la souveraineté industrielle et numérique, ainsi que des ministères de l’aménagement du territoire et transition écologique seront responsables du contrôle des systèmes d’IA en matière d’infrastructures critiques (ann. III, paragraphe 2) ;
- l’Autorité de contrôle prudentiel et de résolution (ACPR) sera responsable des systèmes d’IA destinés à être utilisés pour évaluer la solvabilité des personnes physiques, établir leur note de crédit et évaluer les risques et la tarification en matière d’assurance-vie et d’assurance maladie lorsque l’opérateur de ces systèmes d’IA relève de la compétence de l’Autorité (ann. III, paragraphe 5) ;
- le Conseil d'État, la Cour de Cassation et la Cour des comptes des systèmes d’IA mis en service ou utilisés par les autorités judiciaires à des fins d’administration de la justice (ann. III, paragraphe 8, point a) ;
- la CNIL sera chargée du contrôle des systèmes d’IA en matière d’enseignement et de formation professionnelle avec la DGCCRF (ann. III, paragraphe 3) , en matière de processus démocratiques avec l’Arcom (ann. III, paragraphe 8, point b), et de tous les autres systèmes d’IA relevant de cette annexe III, notamment en matière de biométrie (ann. III, paragraphe 1), d’emploi et de gestion de la main d’œuvre (ann. III, paragraphe 4) , d’usages répressifs (ann. III, paragraphe 6) ou de migration, asile et contrôle des frontières (ann. III, paragraphe 7).
Le règlement n’appelle pas à la désignation d’autorités notifiantes sur le périmètre des usages identifiés à son annexe III.
Obligations spécifiques de transparence
La CNIL sera chargée du contrôle des obligations applicables aux systèmes de reconnaissance des émotions ou de catégorisation biométrique en vertu de l’article 50, paragraphe 3 du règlement.
La DGCCRF et l’Arcom seront quant à elles chargées du contrôle des systèmes d’IA destinés à interagir directement avec des personnes (art. 50, paragraphe 1) ; qui génèrent des contenus de synthèse ou qui créent des hypertrucages (art. 50, paragraphe 2 et 4), l’ARCOM étant par ailleurs chargée du contrôle des systèmes d’IA qui génèrent ou manipulent des textes publiés dans le but d’informer le public sur des questions d’intérêt public (art. 50, paragraphe 4).
La création d’un socle de compétences techniques mutualisées
Une mutualisation avancée des compétences et outils techniques en IA et cybersécurité est mise en place par le Pôle d'expertise de la régulation numérique (PEReN) et l'Agence nationale pour la sécurité des systèmes d'information (ANSSI) pour appuyer les autorités dans leurs missions de contrôle de la conformité des systèmes d’IA.
La DGCCRF est chargée de la coordination des autorités de surveillance du marché et jouera à ce titre le rôle de point de contact unique en application de l’article 70.2 du règlement.
La Direction générale des entreprises (DGE) continue d’apporter son soutien à la mise en œuvre de ce texte en tant qu’autorité réglementaire en charge du règlement IA et de son rôle au sein du Comité européen de l’IA, où elle représente la France.
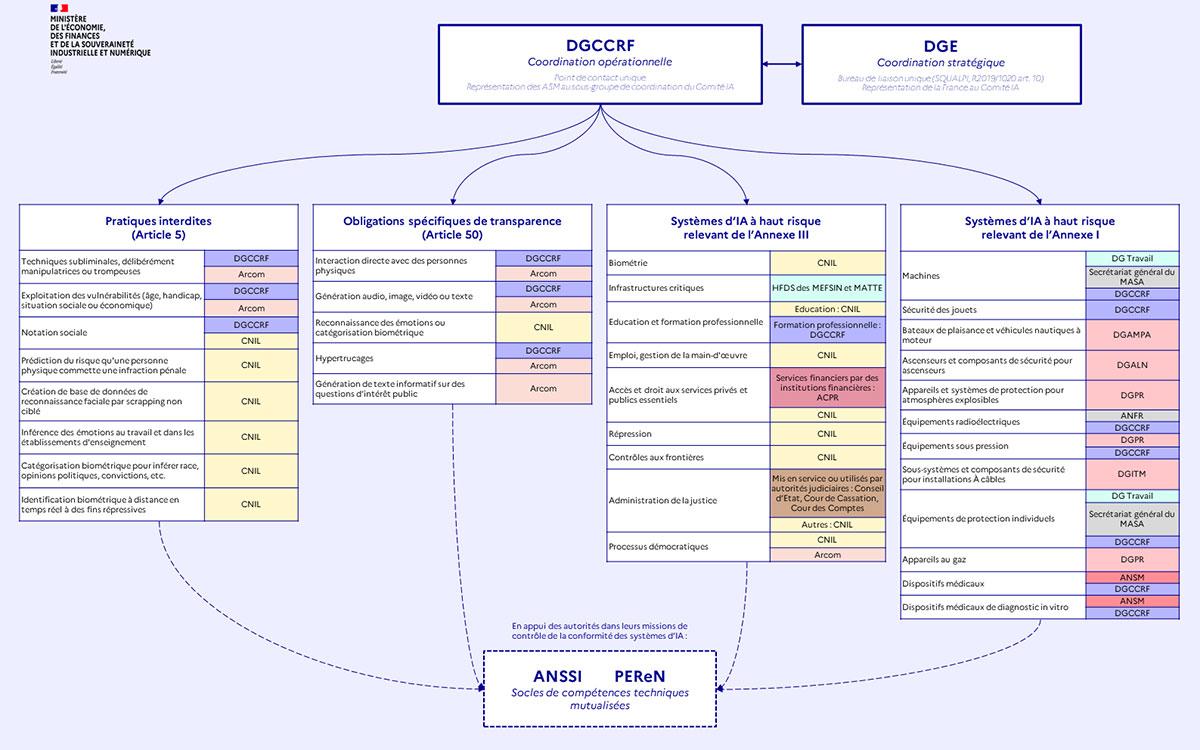
1. DGCCRF - Coordination opérationnelle
Point de contact unique. Représentation des ASM au sous-groupe de coordination du Comité IA
2. DGE - Coordination stratégique. Bureau de liaison unique (SQUALPI, R2019/1020 art. 10)
3. Pratiques interdites (Article 5)
• Techniques subliminales, manipulatrices ou trompeuses : DGCCRF / Arcom
• Exploitation des vulnérabilités (âge, handicap, situation sociale ou économique) : DGCCRF / Arcom
• Notation sociale : DGCCRF / CNIL
• Prédiction du risque qu'une personne physique commette une infraction pénale : CNIL
• Inférence des émotions au travail ou à l’école et dans les établissements d'enseignement : CNIL
• Catégorisation biométrique pour inférer race, opinions politiques, convictions, etc. : CNIL
• Identification biométrique à distance en temps réel à des fins répressives : CNIL
4. Obligations spécifiques de transparence (Article 50)
• Interaction directe avec des personnes physiques : DGCCRF
• Génération audio, image, vidéo ou texte : DGCCRF / Arcom
• Reconnaissance des émotions ou catégorisation biométrique : CNIL
• Hypertrucages : DGCCRF / Arcom
• Génération de texte informatif sur des questions d’intérêt public : Arcom
5. Systèmes d’IA à haut risque – Annexe III
• Biométrie : CNIL
• Infrastructures critiques : HFDS des MEFSIN et MATTE
• Éducation et formation professionnelle, Éducation : CNIL, Formation professionnelle : DGCCRF,
Emploi et gestion de la main-d’œuvre : CNIL
• Accès aux services essentiels (publics et privés), Services financiers : ACPR / CNIL
• Répression : CNIL
• Contrôles aux frontières : CNIL
• Administration de la Justice : mis en service ou utilisés par autorités judiciaires Conseil d’État, Cour de Cassation, Cour des Comptes / Autres : CNIL
• Processus démocratiques : CNIL / Arcom
6. Systèmes d’IA à haut risque – Annexe I
• Machines : DG Travail, Secrétariat général du MASA, DGCCRF
• Sécurité des jouets : DGCCRF
• Bateaux de plaisance et véhicules nautiques à moteur : DGAMPA
• Ascenseurs et composants de sécurité : DGALN
• Appareils et systèmes de protection pour atmosphères explosibles : DGPR
• Équipements radioélectriques : ANFR / DGCCRF
• Équipements sous pression : DGPR / DGCCRF
• Sous-systèmes et composants de sécurité pour installations à câbles : DGITM
• Équipements de protection individuels : DG Travail / Secrétariat général du MASA / DGCCRF
• Appareils au gaz : DGPR
• Dispositifs médicaux : ANSM / DGCCRF
• Dispositifs médicaux de diagnostic in vitro : ANSM / DGCCRF
En appui des autorités dans leurs missions de contrôle de la conformité des systèmes d'IA : Anssi, PEReN (socles de compétences techniques mutualisées)
Sous réserve de l’acceptation par le Parlement dans le cadre d’un projet de loi.
Les systèmes d’intelligence artificielle connaissent une évolution rapide qui nécessite la mise en place de nouvelles formes de contrôle réglementaire et d’un espace sûr pour l’expérimentation. Le règlement doit garantir une innovation responsable et l’intégration de garanties et de mesures d’atténuation des risques appropriées.
Les États membres devront également mettre en place des "bacs à sable réglementaires" sur l'IA pour favoriser l'innovation sous un contrôle réglementaire (article 57 de l'AI Act).
Ces espaces d’expérimentation ont pour buts :
- de "favoriser l’innovation en créant un environnement contrôlé d’expérimentation" au stade du développement afin d'assurer la conformité des systèmes d’IA innovants avec le règlement ;
- de "renforcer la sécurité juridique pour les innovateurs ainsi que le contrôle et la compréhension des possibilités, des risques émergents et des conséquences de l’utilisation de l’IA" ;
- "d’accélérer l’accès aux marchés en supprimant les obstacles pour les PME" et les jeunes entreprises.
Le 17 mai 2024, le Conseil de l'Europe a adopté la convention-cadre sur l'intelligence artificielle et les droits de l'homme, la démocratie et l'État de droit. Il s'agit d'un traité international, adopté par les ministres des affaires étrangères des 46 pays membres du Conseil de l'Europe.
Cette convention-cadre est le premier texte d'ampleur internationale juridiquement contraignant dans le domaine de l'IA. Ses dispositions devront être transposées dans le droit national des États signataires.
Le texte vise à garantir une IA respectueuse des droits fondamentaux, entre autres face aux risques :
- de pratiques discriminatoires ;
- de remise en cause des processus démocratiques ;
- d'atteinte à la vie privée ;
- d'utilisation de l'IA par certains États à des fins répressives.
La convention-cadre établit des règles relatives au respect des droits fondamentaux à toutes les étapes du cycle de vie de systèmes d'IA.
La convention-cadre est un traité international incluant les États membres de l'UE, mais aussi onze États non membres, dont les États-Unis, le Japon et le Canada. Ce texte est compatible avec le règlement sur l'IA de l'UE qui concerne plus spécifiquement l'Union européenne.
La convention-cadre permet ainsi d'être un texte juridiquement contraignant pour des signataires hors UE parmi les acteurs majeurs dans la recherche et le développement des systèmes d'IA.